


출처: 안랩, http://www.ahnlab.com/kr/site/securityinfo/secunews/secuNewsView.do?seq=25368
자바스크립트는 웹브라우저의 가상머신에서만 실행되도록 설계되어 있으며, 이것이 실제 윈도우OS에서 실행될 때는 윈도우 스크립트 호스트(Windows Script Host, 이하 WSH)라는 메커니즘이 필요하다. WSH는 GUI기반의 wscript.exe와 CLI형태의 cscript.exe로 나뉘는데, 두 파일 모두 스크립트 파일 실행에 필요한 윈도우 OS의 시스템 파일이다.
WSH를 비활성화하는 방법은 매우 간단하다. 다음 레지스트리 내에 2개의 값만 생성해주면 된다.
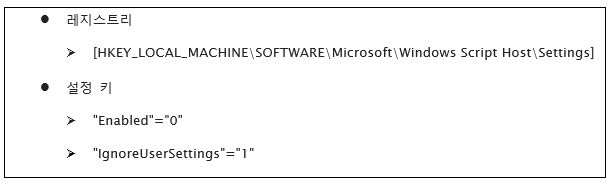
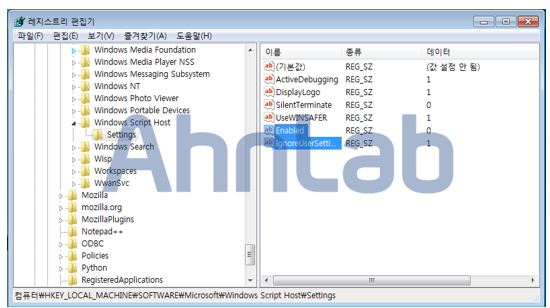
[그림 4] WSH 비활성화 레지스트리 설정
[그림 4]와 같이 설정한 PC에서 랜섬웨어를 다운로드하는 js파일을 실행하면 [그림 5]와 같은 메시지가 나타나며 실행이 차단된다.
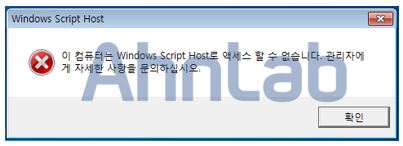
[그림 5] js파일 실행차단 메시지
이와 같이 WSH를 비활성화하면 js파일의 실행을 차단하므로 랜섬웨어에 감염될 가능성을 낮출 수 있으며, 특히 최근 랜섬웨어 유포에 악용되는 WSF 파일 및 오토런(Autorun) 악성코드 감염 원인인 vbs 파일의 실행도 예방할 수 있다.
댓글 0
| 번호 | 제목 | 글쓴이 | 날짜 | 조회 수 |
|---|---|---|---|---|
| 2 |
[보안]SSL, TLS, 아파치 SSL, 애플 ATS
 | 관리자 | 2016.12.22 | 4095 |
| » | [보안]랜섬웨어 예방법 | 관리자 | 2016.08.18 | 636 |