

AWS Technical Essential - 실습 1-1. VPC 생성 및 Subnet 구성
2018.12.19 00:38


Amazon Virtual Private Cloud(VPC)를 사용하여 자체 VPC를 생성하고, VPC에 구성 요소를 추가하여 사용자 정의된 네트워크를 구성합니다. EC2 인스턴스에 대한 보안그룹을 생성합니다.
Amazon Virtual Private Cloud(VPC)
AWS 리소스를 고객이 정의한 가상 네트워크에서 실행할 수 있는 서비스
인터넷 게이트웨이(IGW)
VPC에 있는 인스턴스와 인터넷 간 통신을 허용하는 VPC 구성요소
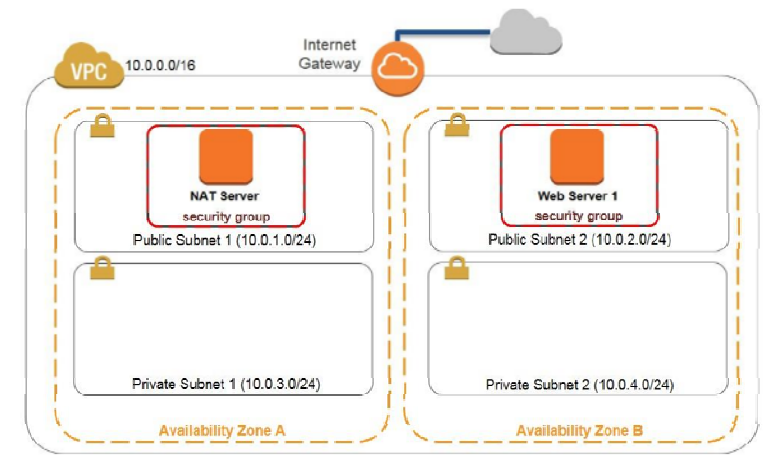
실습 구성도
VPC 생성
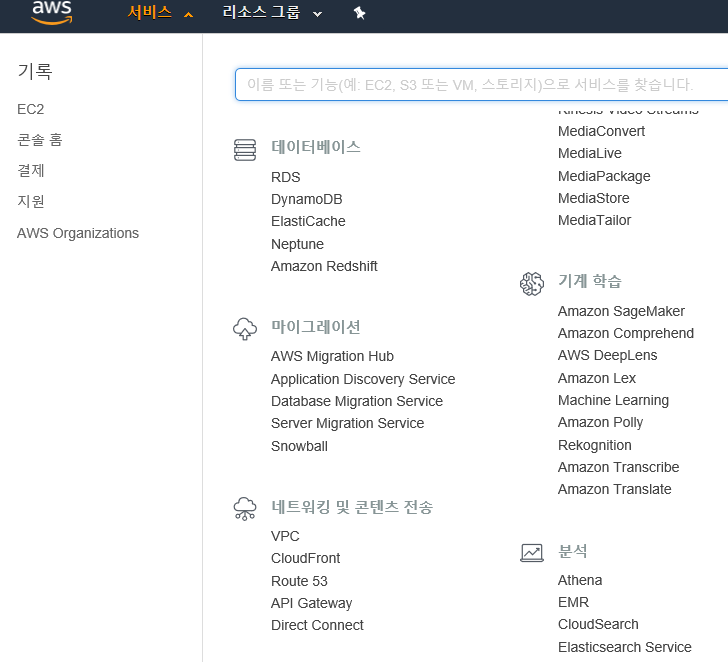
네트워킹 및 콘텐츠 전송에서 VPC 를 클릭합니다.
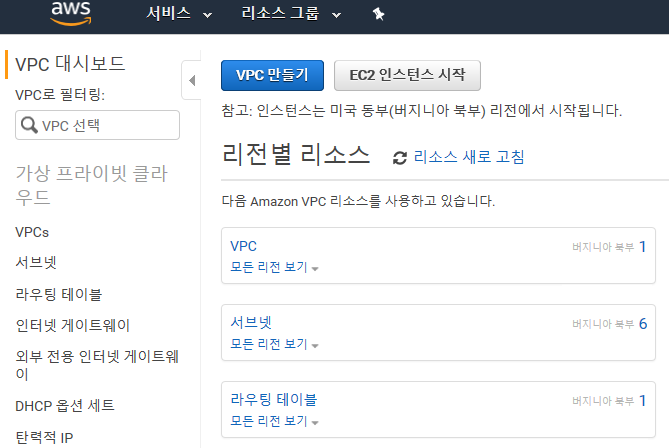
VPC 만들기, 영문으로는 Launch VPC Wizard 를 클릭합니다.
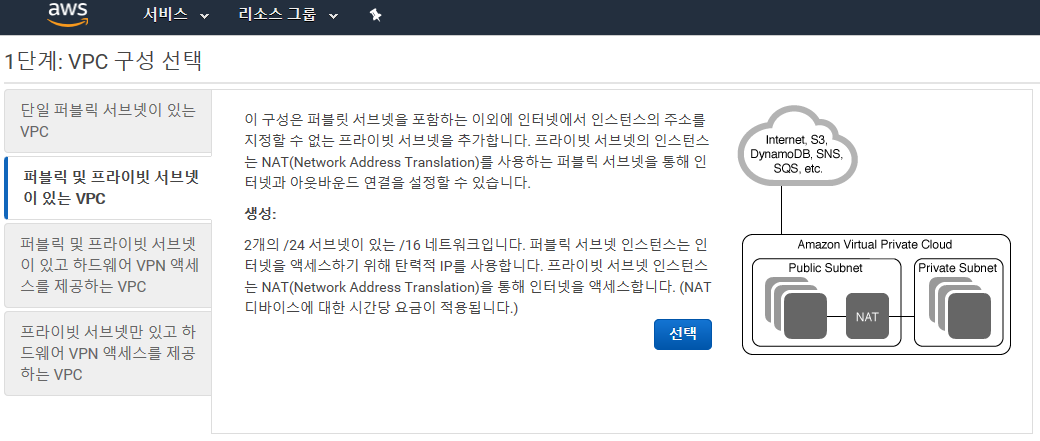
1단계: VPC 구성 선택에서 "퍼블릭 및 프라이빗 서브넷이 있는 VPC"를 선택합니다.
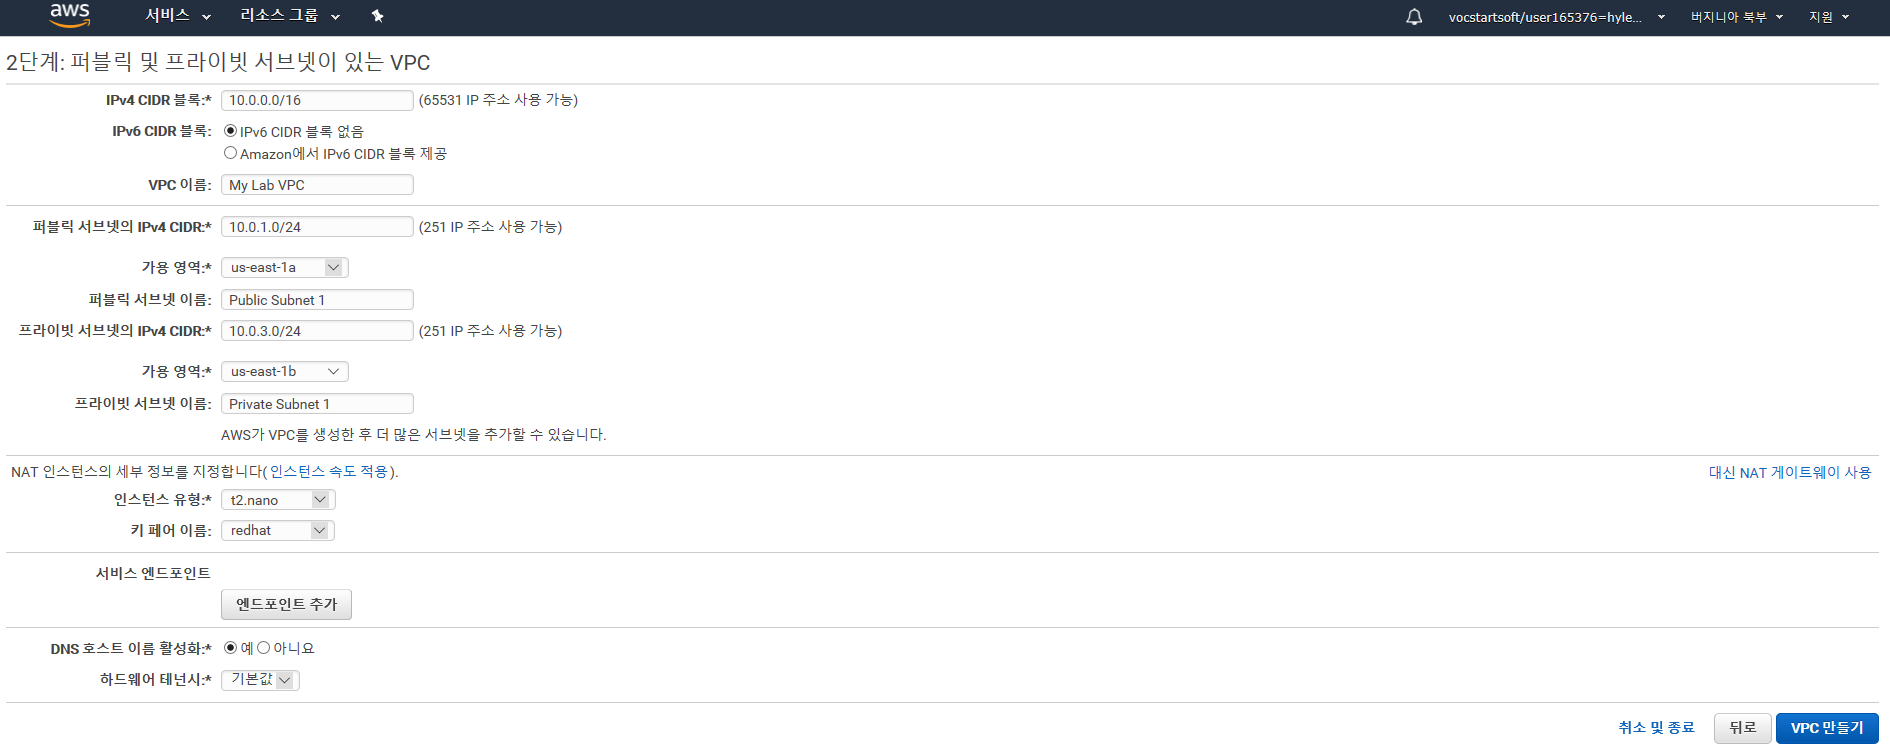
public Subnet 과 Private Subnet 을 지정하고, NAT 인스턴스를 선택한 다음 미리 생성한 키페어를 선택하고 VPC 만들기를 클릭합니다.
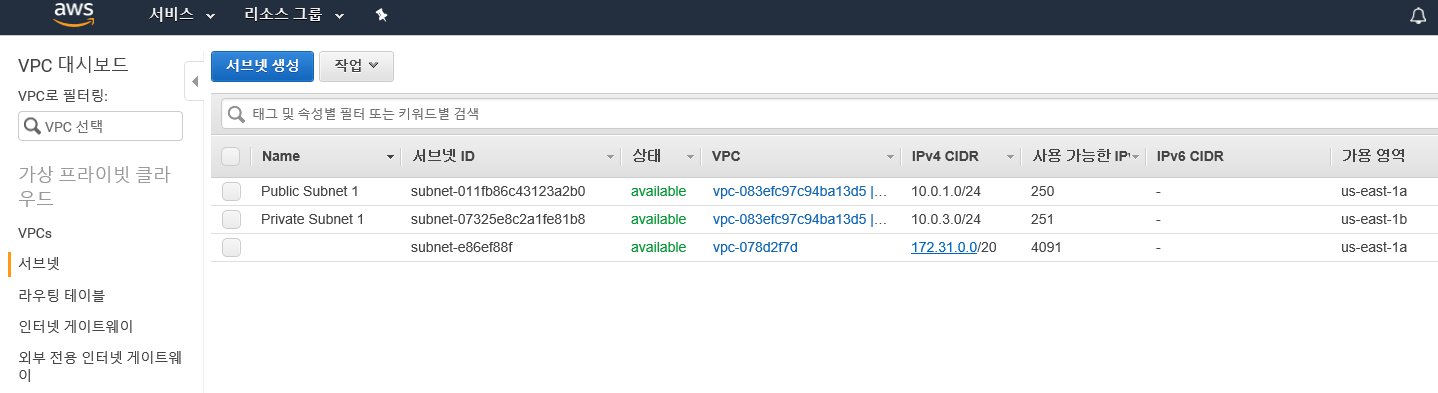
좌측 Subnet 메뉴를 선택하면, 위에서 생성한 두 개의 서브넷을 볼 수 있습니다.
위쪽 서브넷 생성 또는 Create Subnet를 클릭합니다.
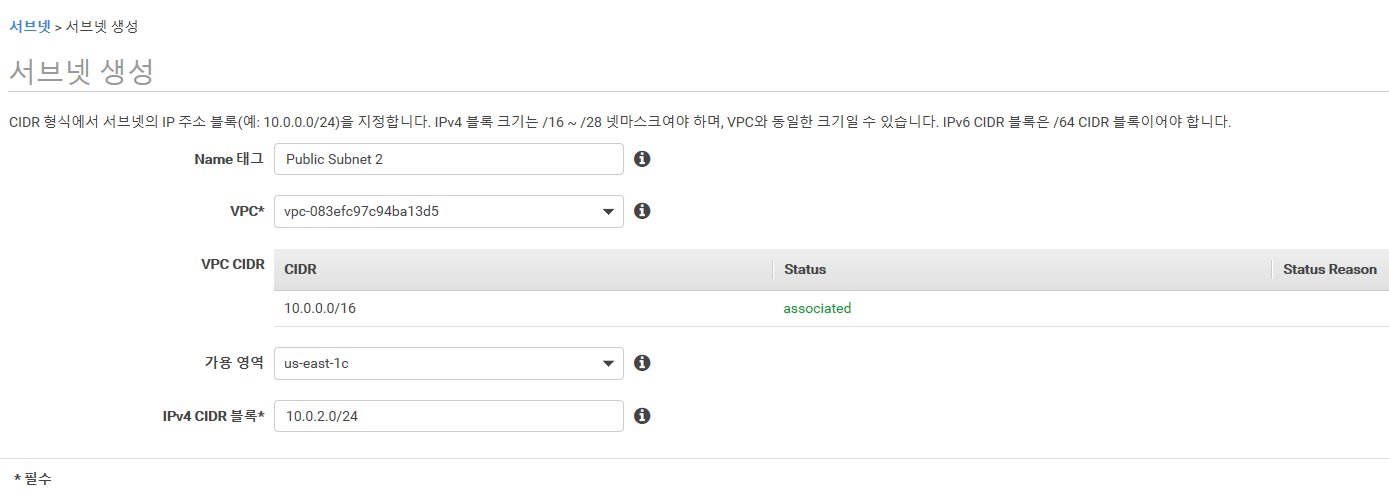
VPC는 위에서 생성한 My Lab VPC를 선택하고, Public Subnet 2를 생성합니다.
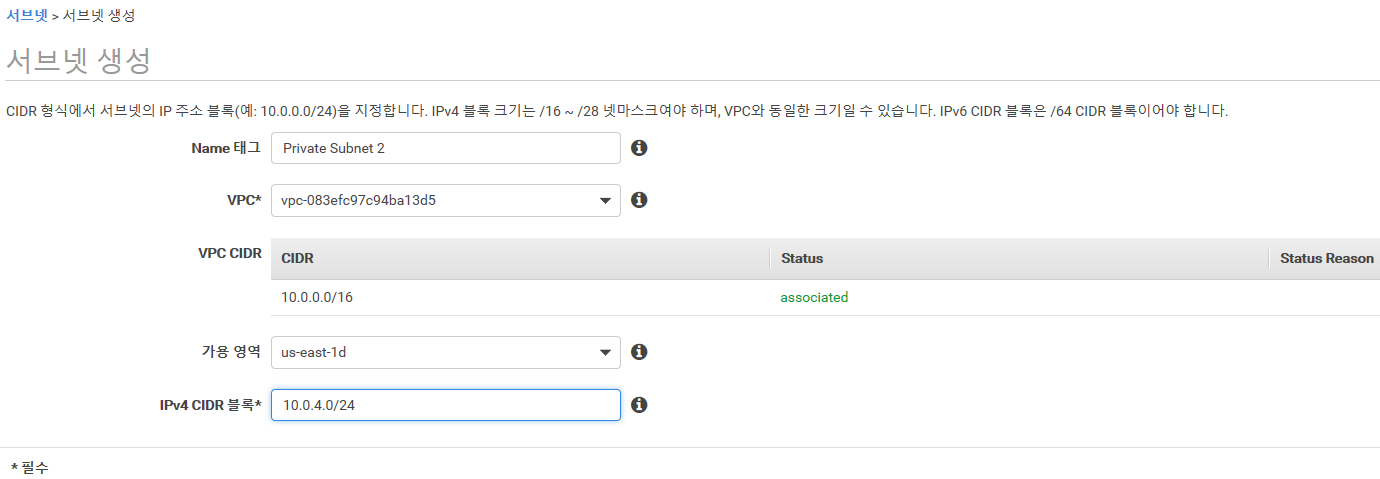
동일한 방식으로 두 번째 Private Subnet을 생성합니다.
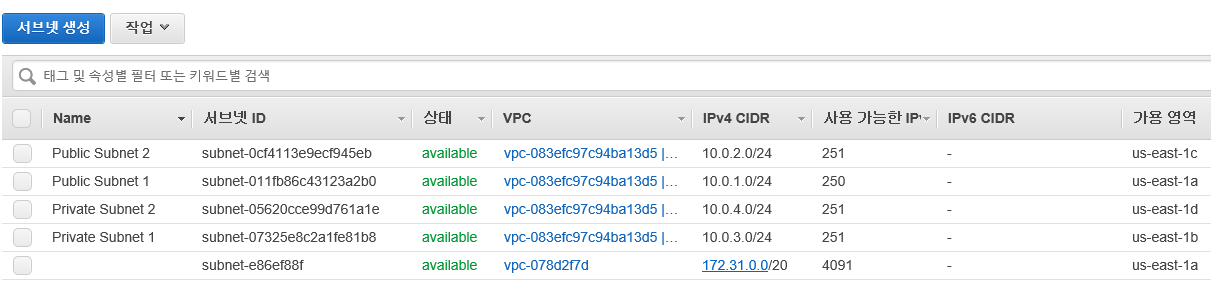
두 개의 Public Subnet 과 두 개의 Private 서브넷을 생성하였습니다.
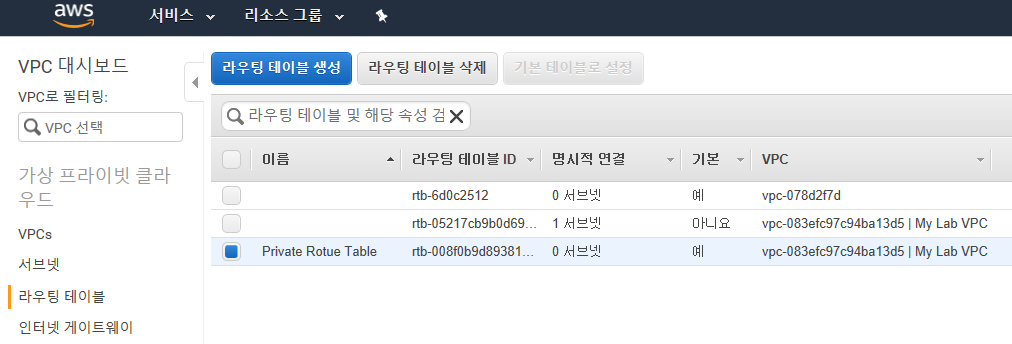
좌측 라우팅 테이블 메뉴를 클릭합니다
My Lab VPC 중 예로 표시된 부분 이름을 더블 클릭해서 "Private Route Table" 입력합니다.
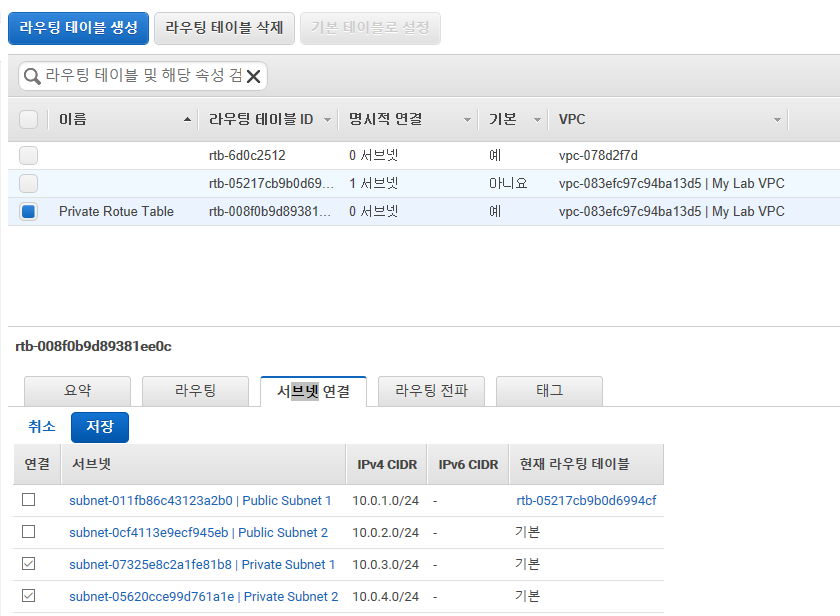
라우팅 테이블 확인 후, 하단 서브넷 연결 클릭해서 Private Subnet 두 개 체크 후 저장
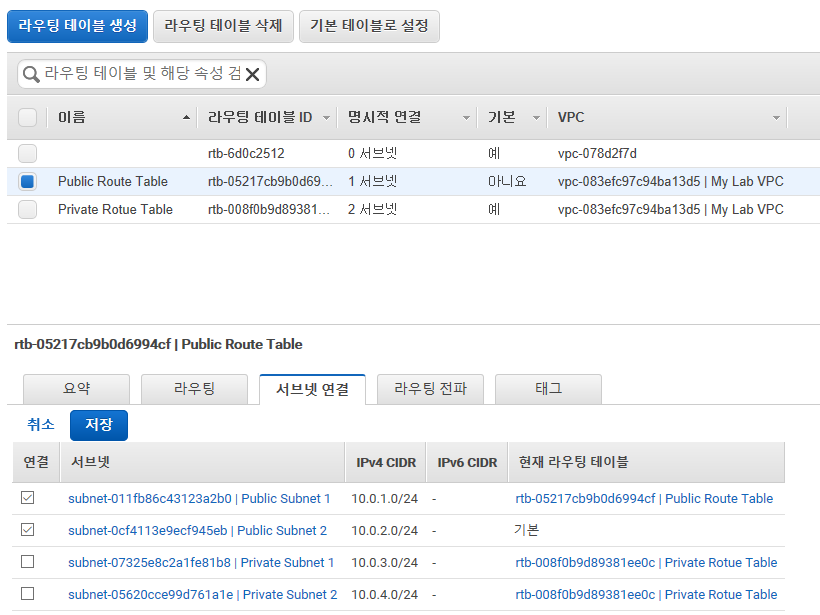
My Lab VPC 중 아니요로 표시된 부분 이름을 더블 클릭해서 "Public Route Table" 입력합니다.
라우팅 탭에서 igw- 시작되는 항목 확인
서브넷 연결 탭에서 Public Subnet 2개 체크 후 저장
